
- El agente habría buscado vulnerabilidades de forma autónoma hasta modificar datos personales y conseguir acceso a facturas.
- La AEPD advierte de que el caso todavía debe analizarse y no permite establecer una tendencia estadística.
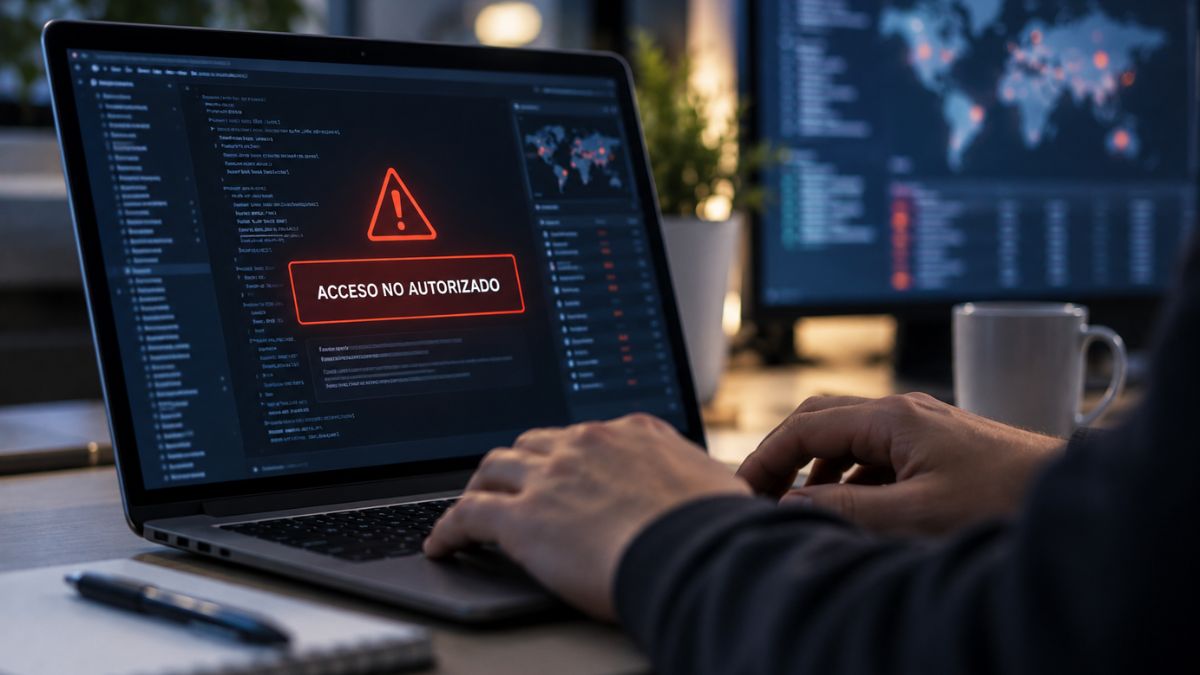
La Agencia Española de Protección de Datos ha recibido la primera notificación de una brecha de información personal en España en la que el ataque habría sido ejecutado mediante un agente de inteligencia artificial. El incidente fue comunicado por la organización afectada y, según subraya la propia AEPD, la información disponible todavía deberá ser analizada antes de extraer conclusiones definitivas.
Según los datos trasladados a la Agencia, el agente comenzó buscando vulnerabilidades en archivos genéricos y posteriormente realizó correctamente un inicio de sesión. Una vez dentro del sistema, habría continuado explorando de manera autónoma posibles fallos en la aplicación hasta encontrar una vía que le permitió modificar datos personales y acceder a facturas.
El elemento novedoso no reside únicamente en utilizar inteligencia artificial durante un ciberataque. Modelos generativos ya se emplean para redactar mensajes fraudulentos, analizar código o ayudar a localizar vulnerabilidades. La diferencia señalada por la AEPD está en la capacidad de un agente para recibir un objetivo, ejecutar diferentes tareas y adaptar su comportamiento en función de los resultados obtenidos.
Esta autonomía permite encadenar distintas fases de un ataque con menos intervención humana. Un agente puede analizar recursos, utilizar herramientas, interpretar respuestas y continuar modificando su estrategia, lo que puede aumentar la velocidad y la capacidad de adaptación de técnicas de ataque que ya eran conocidas.
La Agencia insiste, sin embargo, en las cautelas del caso. Que durante el incidente se utilizara un determinado modelo de lenguaje no significa que ese modelo o la infraestructura de la compañía que lo desarrolla hayan sido comprometidos, ni tampoco que la herramienta hubiera sido diseñada para realizar actividades maliciosas.
Tampoco puede concluirse a partir de una única notificación que exista ya una tendencia generalizada de ataques autónomos mediante inteligencia artificial. Para la AEPD, el caso sí pone sobre la mesa la necesidad de que las organizaciones tengan en cuenta este tipo de herramientas cuando evalúan los riesgos de seguridad asociados al tratamiento de datos personales.
La aparición de agentes capaces de actuar con mayor autonomía introduce además un reto para los tiempos de respuesta. Los sistemas de detección y contención deben enfrentarse a ataques capaces de probar diferentes vías de acceso y modificar rápidamente su estrategia, reduciendo el margen del que dispone una organización para reaccionar.